Intro
지금 주고받는 데이터, 정말 안전할까요?
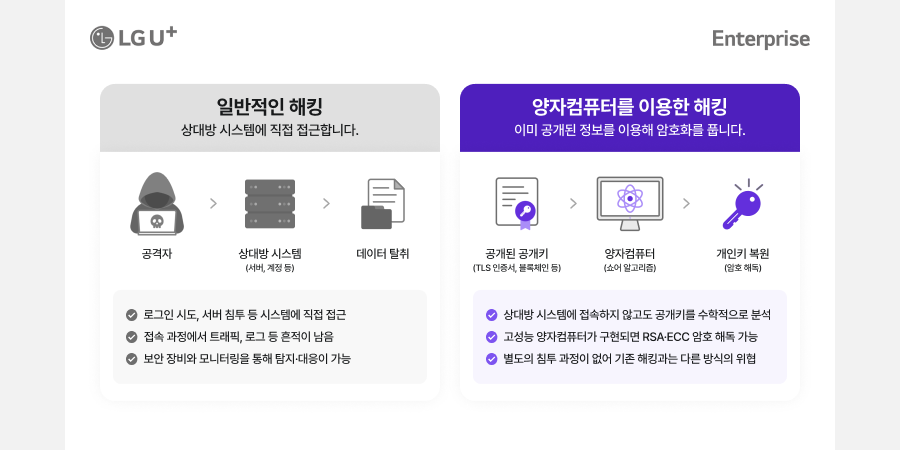
지금의 인터넷에서는 복잡한 수학 문제를 일종의 ‘자물쇠’처럼 활용합니다. 누구나 사용할 수 있는 공개키로 정보를 잠그고, 그에 대응하는 개인키를 가진 사람만 열 수 있게 하는 방식이죠. 일반 컴퓨터로는 이 자물쇠를 푸는 데 현실적으로 매우 오랜 시간이 걸리기 때문에 안전하다고 여겨왔습니다.
그런데 1994년, 수학자 피터 쇼어(Peter Williston Shor)는 양자컴퓨터를 이용하면 지금의 공개키 암호가 의존하는 어려운 수학 문제를 기존 컴퓨터보다 훨씬 빠르게 풀 수 있다는 알고리즘을 발표했습니다.
30여 년이 지난 지금, 이 경고는 현실이 되어가고 있습니다. 국가와 기업은 이미 새로운 암호 체계로의 전환을 시작했습니다.
|
|
|
|
Intro
지금 주고받는 데이터,
정말 안전할까요?
지금의 인터넷에서는 복잡한 수학 문제를 일종의 ‘자물쇠’처럼 활용합니다. 누구나 사용할 수 있는 공개키로 정보를 잠그고, 그에 대응하는 개인키를 가진 사람만 열 수 있게 하는 방식이죠. 일반 컴퓨터로는 이 자물쇠를 푸는 데 현실적으로 매우 오랜 시간이 걸리기 때문에 안전하다고 여겨왔습니다.
그런데 1994년, 수학자 피터 쇼어(Peter Williston Shor)는 양자컴퓨터를 이용하면 지금의 공개키 암호가 의존하는 어려운 수학 문제를 기존 컴퓨터보다 훨씬 빠르게 풀 수 있다는 알고리즘을 발표했습니다.
30여 년이 지난 지금, 이 경고는 현실이 되어가고 있습니다. 국가와 기업은 이미 새로운 암호 체계로의 전환을 시작했습니다.
|

|
|
|
|
|

|
|
|
 |
|
|
|
|
|
|
|
암호 기술은 새로운 공격 방식이 등장할 때마다 이를 막을 수 있는 새로운 보안 방식으로 발전해왔습니다. 지금 널리 사용하는 공개키 암호 역시 현재의 컴퓨팅 환경에서는 풀기 어려운 수학 문제를 기반으로 안전성을 유지하고 있죠.
그런데 양자컴퓨터는 기존 컴퓨터와 계산 방식 자체가 다릅니다. 충분한 성능의 양자컴퓨터가 등장하면 지금의 공개키 암호가 안전하다고 여겨온 전제가 흔들릴 수 있습니다.
그래서 필요한 건 기존 암호를 조금 더 복잡하게 만드는 것이 아닙니다. 양자컴퓨터의 새로운 계산 방식에도 쉽게 풀리지 않는 암호 체계를 미리 준비하는 것. 지금 국가와 기업이 새로운 암호 기술에 주목하는 이유입니다.
|
|
|
|
암호 기술은 새로운 공격 방식이 등장할 때마다 이를 막을 수 있는 새로운 보안 방식으로 발전해왔습니다. 지금 널리 사용하는 공개키 암호 역시 현재의 컴퓨팅 환경에서는 풀기 어려운 수학 문제를 기반으로 안전성을 유지하고 있죠.
그런데 양자컴퓨터는 기존 컴퓨터와 계산 방식 자체가 다릅니다. 충분한 성능의 양자컴퓨터가 등장하면 지금의 공개키 암호가 안전하다고 여겨온 전제가 흔들릴 수 있습니다.
그래서 필요한 건 기존 암호를 조금 더 복잡하게 만드는 것이 아닙니다. 양자컴퓨터의 새로운 계산 방식에도 쉽게 풀리지 않는 암호 체계를 미리 준비하는 것. 지금 국가와 기업이 새로운 암호 기술에 주목하는 이유입니다.
|
|
|
|
|

|
 |
|
|
|
|
|
|
|
|
|
|
|
|
✔ 수십억 년 걸린다던 암호 해독, 양자컴퓨터로는 다르다?
지금 우리가 쓰는 금융·인터넷 암호가 안전한 이유는 하나입니다. 답을 찾으려면 일반 컴퓨터로 수십억 년이 걸릴 만큼 복잡한 계산을 자물쇠로 쓴다는 점이죠.
그런데 양자컴퓨터는 계산하는 방식 자체가 다릅니다. 특히 쇼어 알고리즘을 활용하면 일반 컴퓨터로는 매우 오래 걸리는 암호 관련 계산을 훨씬 빠르게 풀 수 있습니다. 실제로 2019년 구글 연구진은 충분히 성능이 높은 양자컴퓨터라면 같은 암호를 훨씬 짧은 시간 안에 풀어낼 수 있다고 분석했습니다. 지금의 암호가 안전하다고 믿어온 근거, 즉 ‘푸는 데 너무 오래 걸린다’라는 전제가 흔들리는 겁니다.
✔ 양자컴퓨터가 기존 암호 체계를 무력화하는 날, Q-Day
업계에서는 이 순간에 아예 이름을 붙여놨습니다. 양자컴퓨터가 지금의 암호 체계를 무력화할 만큼 강력해지는 시점, 바로 Q-Day예요. 그리고 기업과 기관들은 Q-Day를 기다리지 않고, 이미 대비에 나섰습니다. 구글은 2029년을 자체 대응 목표로 제시했고, 미국 국가안보국과 미국 정부도 2030년대를 주요 전환 시점으로 두고 있습니다.
기존 암호를 풀기 위해 필요하다고 보는 양자컴퓨터의 규모 전망도 낮아지고 있습니다. 2019년 구글 연구진은 기존 암호를 풀려면 약 2,000만 큐비트급 양자컴퓨터가 필요하다고 추정했습니다. 하지만 2025년에는 100만 큐비트 미만으로도 가능할 수 있다는 연구 결과가 나왔습니다.
필요한 양자컴퓨터의 규모가 빠르게 줄어들고 있다는 것은, Q-Day를 준비할 시간도 그만큼 줄어들고 있다는 뜻입니다.
✔ Q-Day 전에도 위험은 시작됩니다
위협은 미래에만 있는 것이 아닙니다. 원격 관제·제어처럼 현장 장비가 무선망을 통해 외부와 연결된 환경은 통신 구간이 길고 접점이 많아 보안 관리가 까다롭습니다. 데이터가 오가는 구간이 충분히 보호되지 않으면 정보 탈취나 비인가 접근의 통로가 될 수 있습니다.
실제로 2025년 12월 폴란드에서는 에너지 시설을 대상으로 한 사이버 공격이 발생해 열병합발전 시설과 재생에너지 관리 시스템이 표적이 되었습니다. 이후 분석에서는 원격으로 연결된 산업용 제어 장비가 공격 과정에 활용된 것으로 확인됐습니다. 원격 관제 환경에서는 현장 장비뿐 아니라 네트워크 접점과 통신 구간까지 함께 보호해야 한다는 점을 보여준 사례입니다.
그런데 여기서 끝이 아닙니다. 현재의 위협만이 아니라, 미래의 위협이 지금의 데이터에도 영향을 줄 수 있다는 점입니다. 지금은 열어볼 수 없는 편지라도, 미리 가로채 보관해 둘 수 있습니다. 열어볼 방법은 나중에 생기면 되니까요.
이렇게 암호화된 데이터를 미리 가로채 저장해두었다가 나중에 푸는 공격을 선수집·후복호화(HNDL: Harvest Now, Decrypt Later)라고 하며, 이미 현실적인 위협으로 지목되고 있습니다.
그래서 계약서나 고객 정보처럼 몇 년이 지나도 가치가 남는 데이터일수록 유출됐을 때 위험합니다. 오늘 안전하게 주고받은 정보가 몇 년 뒤 갑자기 열릴 수 있다는 뜻입니다.
|
|
|
|
✔ 수십억 년 걸린다던 암호 해독, 양자컴퓨터로는 다르다?
지금 우리가 쓰는 금융·인터넷 암호가 안전한 이유는 하나입니다. 답을 찾으려면 일반 컴퓨터로 수십억 년이 걸릴 만큼 복잡한 계산을 자물쇠로 쓴다는 점이죠.
그런데 양자컴퓨터는 계산하는 방식 자체가 다릅니다. 특히 쇼어 알고리즘을 활용하면 일반 컴퓨터로는 매우 오래 걸리는 암호 관련 계산을 훨씬 빠르게 풀 수 있습니다. 실제로 2019년 구글 연구진은 충분히 성능이 높은 양자컴퓨터라면 같은 암호를 훨씬 짧은 시간 안에 풀어낼 수 있다고 분석했습니다. 지금의 암호가 안전하다고 믿어온 근거, 즉 ‘푸는 데 너무 오래 걸린다’라는 전제가 흔들리는 겁니다.
✔ 양자컴퓨터가 기존 암호 체계를 무력화하는 날, Q-Day
업계에서는 이 순간에 아예 이름을 붙여놨습니다. 양자컴퓨터가 지금의 암호 체계를 무력화할 만큼 강력해지는 시점, 바로 Q-Day예요. 그리고 기업과 기관들은 Q-Day를 기다리지 않고, 이미 대비에 나섰습니다. 구글은 2029년을 자체 대응 목표로 제시했고, 미국 국가안보국과 미국 정부도 2030년대를 주요 전환 시점으로 두고 있습니다.
기존 암호를 풀기 위해 필요하다고 보는 양자컴퓨터의 규모 전망도 낮아지고 있습니다. 2019년 구글 연구진은 기존 암호를 풀려면 약 2,000만 큐비트급 양자컴퓨터가 필요하다고 추정했습니다. 하지만 2025년에는 100만 큐비트 미만으로도 가능할 수 있다는 연구 결과가 나왔습니다.
필요한 양자컴퓨터의 규모가 빠르게 줄어들고 있다는 것은, Q-Day를 준비할 시간도 그만큼 줄어들고 있다는 뜻입니다.
✔ Q-Day 전에도 위험은 시작됩니다
위협은 미래에만 있는 것이 아닙니다. 원격 관제·제어처럼 현장 장비가 무선망을 통해 외부와 연결된 환경은 통신 구간이 길고 접점이 많아 보안 관리가 까다롭습니다. 데이터가 오가는 구간이 충분히 보호되지 않으면 정보 탈취나 비인가 접근의 통로가 될 수 있습니다.
실제로 2025년 12월 폴란드에서는 에너지 시설을 대상으로 한 사이버 공격이 발생해 열병합발전 시설과 재생에너지 관리 시스템이 표적이 되었습니다. 이후 분석에서는 원격으로 연결된 산업용 제어 장비가 공격 과정에 활용된 것으로 확인됐습니다. 원격 관제 환경에서는 현장 장비뿐 아니라 네트워크 접점과 통신 구간까지 함께 보호해야 한다는 점을 보여준 사례입니다.
그런데 여기서 끝이 아닙니다. 현재의 위협만이 아니라, 미래의 위협이 지금의 데이터에도 영향을 줄 수 있다는 점입니다. 지금은 열어볼 수 없는 편지라도, 미리 가로채 보관해 둘 수 있습니다. 열어볼 방법은 나중에 생기면 되니까요.
이렇게 암호화된 데이터를 미리 가로채 저장해두었다가 나중에 푸는 공격을 선수집·후복호화(HNDL: Harvest Now, Decrypt Later)라고 하며, 이미 현실적인 위협으로 지목되고 있습니다.
그래서 계약서나 고객 정보처럼 몇 년이 지나도 가치가 남는 데이터일수록 유출됐을 때 위험합니다. 오늘 안전하게 주고받은 정보가 몇 년 뒤 갑자기 열릴 수 있다는 뜻입니다.
|
|
|
|
이 이야기, 소수 전문가만의 걱정일 것 같지만 그렇지 않습니다. 국가와 기업은 지금, 이 순간에도 전환을 진행하고 있습니다.
✔ 정부의 움직임: 새로운 암호 표준을 준비하다
미국 국립표준기술연구소(NIST)는 8년에 걸친 검증 끝에 2024년 8월 양자내성암호 표준 3종을 확정했습니다. 양자컴퓨터가 기존 공개키 암호 체계에 미칠 영향에 대비해, 실제 시스템에서 PQC로 전환할 수 있는 기준이 마련된 것입니다. 국내에서도 통신·금융·교통·국방·우주 등 주요 분야를 대상으로 PQC 시범 사업이 확대되고 있습니다.
✔ 기업의 움직임: 이미 실제 서비스에 적용 시작
기업들도 실제 서비스에 PQC를 적용하기 시작했습니다. 구글은 2029년 말까지 시스템과 제품 전반을 양자내성암호로 전환한다는 목표를 제시했습니다. 네트워크 인프라·보안 기업 클라우드플레어 역시 2029년을 목표로 전환을 추진하고 있습니다.
국내에서는 토스페이먼츠가 2022년부터 통신 방식과 암호화 방식을 단계적으로 고도화해 왔고, 그 마지막 단계로 2026년 4월 결제창과 API를 포함한 결제 서비스 전 구간에 양자내성암호를 적용했습니다.
핵심은 각 기업이 어느 시점을 목표로 잡았느냐가 아닙니다. 이미 국가와 기업이 동시에, 현재진행형으로 움직이고 있다는 사실입니다.
|
|
|
|
이 이야기, 소수 전문가만의 걱정일 것 같지만 그렇지 않습니다. 국가와 기업은 지금, 이 순간에도 전환을 진행하고 있습니다.
✔ 정부의 움직임: 새로운 암호 표준을 준비하다
미국 국립표준기술연구소(NIST)는 8년에 걸친 검증 끝에 2024년 8월 양자내성암호 표준 3종을 확정했습니다. 양자컴퓨터가 기존 공개키 암호 체계에 미칠 영향에 대비해, 실제 시스템에서 PQC로 전환할 수 있는 기준이 마련된 것입니다. 국내에서도 통신·금융·교통·국방·우주 등 주요 분야를 대상으로 PQC 시범 사업이 확대되고 있습니다.
✔ 기업의 움직임: 이미 실제 서비스에 적용 시작
기업들도 실제 서비스에 PQC를 적용하기 시작했습니다. 구글은 2029년 말까지 시스템과 제품 전반을 양자내성암호로 전환한다는 목표를 제시했습니다. 네트워크 인프라·보안 기업 클라우드플레어 역시 2029년을 목표로 전환을 추진하고 있습니다.
국내에서는 토스페이먼츠가 2022년부터 통신 방식과 암호화 방식을 단계적으로 고도화해 왔고, 그 마지막 단계로 2026년 4월 결제창과 API를 포함한 결제 서비스 전 구간에 양자내성암호를 적용했습니다.
핵심은 각 기업이 어느 시점을 목표로 잡았느냐가 아닙니다. 이미 국가와 기업이 동시에, 현재진행형으로 움직이고 있다는 사실입니다.
|
|
|
|
|

|
 |
|
|
|
|
|
|
|
국가와 기업이 준비하고 있는 새로운 암호 기술이 바로 양자내성암호, PQC(Post-Quantum Cryptography)입니다. 양자컴퓨터의 연산 능력으로도 쉽게 풀리지 않도록 설계된 암호 방식입니다. 현재의 컴퓨팅 환경에서도 검증된 진화한 암호 체계임은 물론 양자컴퓨터 시대까지 대비할 수 있는 차세대 암호 체계입니다. NIST 표준이 확정되면서 PQC는 이미 실제 서비스에 적용되는 기술이 되었습니다.
PQC 도입이 곧 기존 시스템을 한 번에 모두 교체해야 한다는 의미는 아닙니다. 실제로 토스페이먼츠는 양자내성암호를 지원하는 환경에서는 새로운 암호 방식을 적용하고, 지원하지 않는 환경에서는 기존 암호 체계를 유지하는 방식으로 서비스를 운영하고 있습니다. 이처럼 기업들은 기존 환경과 새로운 암호 기술을 병행하며 단계적으로 전환할 수 있습니다.
PQC의 적용 범위는 기업의 네트워크로도 넓어지고 있습니다. 모바일 인터넷과 같은 무선 통신에 PQC를 결합하면, 고정 IP가 필요한 원격 관제·제어 현장까지 더욱 안전하게 연결할 수 있습니다.
이제는 데이터를 어떻게 보호하느냐 뿐만 아니라, 그 데이터가 어떤 네트워크를 통해 오가는지까지 함께 살펴봐야 할 때입니다.
|
|
|
|
|
|
국가와 기업이 준비하고 있는 새로운 암호 기술이 바로 양자내성암호, PQC(Post-Quantum Cryptography)입니다. 양자컴퓨터의 연산 능력으로도 쉽게 풀리지 않도록 설계된 암호 방식입니다. 현재의 컴퓨팅 환경에서도 검증된 진화한 암호 체계임은 물론 양자컴퓨터 시대까지 대비할 수 있는 차세대 암호 체계입니다. NIST 표준이 확정되면서 PQC는 이미 실제 서비스에 적용되는 기술이 되었습니다.
PQC 도입이 곧 기존 시스템을 한 번에 모두 교체해야 한다는 의미는 아닙니다. 실제로 토스페이먼츠는 양자내성암호를 지원하는 환경에서는 새로운 암호 방식을 적용하고, 지원하지 않는 환경에서는 기존 암호 체계를 유지하는 방식으로 서비스를 운영하고 있습니다. 이처럼 기업들은 기존 환경과 새로운 암호 기술을 병행하며 단계적으로 전환할 수 있습니다.
PQC의 적용 범위는 기업의 네트워크로도 넓어지고 있습니다. 모바일 인터넷과 같은 무선 통신에 PQC를 결합하면, 고정 IP가 필요한 원격 관제·제어 현장까지 더욱 안전하게 연결할 수 있습니다.
이제는 데이터를 어떻게 보호하느냐 뿐만 아니라, 그 데이터가 어떤 네트워크를 통해 오가는지까지 함께 살펴봐야 할 때입니다.
|
|
|
|
|
|
|
|
|
|
|
|
중요한 것은 Q-Day의 시점을 예측하는 일이 아니라,
지금의 데이터와 통신 환경이 미래의 위협에도 안전한지 점검하는 것입니다.
특히 현장 설비와 지속적으로 데이터를 주고받는 환경이라면,
암호 기술뿐 아니라 통신 구간의 보안까지 함께 고려해야 합니다.
보안은 '언젠가'의 과제가 아니라 지금부터 준비해야 할 과제입니다.
|
|
|
|
|
|
중요한 것은 Q-Day의 시점을 예측하는 일이 아니라,
지금의 데이터와 통신 환경이 미래의 위협에도 안전한지 점검하는 것입니다.
특히 현장 설비와 지속적으로 데이터를 주고받는 환경이라면,
암호 기술뿐 아니라 통신 구간의 보안까지 함께 고려해야 합니다.
보안은 '언젠가'의 과제가 아니라 지금부터 준비해야 할 과제입니다.
|
|
|
|
 |
|
|
|
|
|
+
다음 레터
유선 인터넷 구축이 어려운 현장에서도
안정적인 연결과 강력한 보안은 점점 더 중요해지고 있습니다.
다음 편에서는 기업의 무선 통신 환경을 설계해 온 전문가를 만나
현장의 통신 과제와 보안 요구사항을 살펴보고,
현재는 물론 양자컴퓨터 시대까지 대비할 수 있는 통신 보안 방안에 대해 알아봅니다.
|
|
|
|
+
다음 레터
유선 인터넷 구축이 어려운 현장에서도
안정적인 연결과 강력한 보안은 점점 더 중요해지고 있습니다.
다음 편에서는 기업의 무선 통신 환경을 설계해 온 전문가를 만나
현장의 통신 과제와 보안 요구사항을 살펴보고,
현재는 물론 양자컴퓨터 시대까지 대비할 수 있는 통신 보안 방안에 대해 알아봅니다.
|
|
|
|
|